
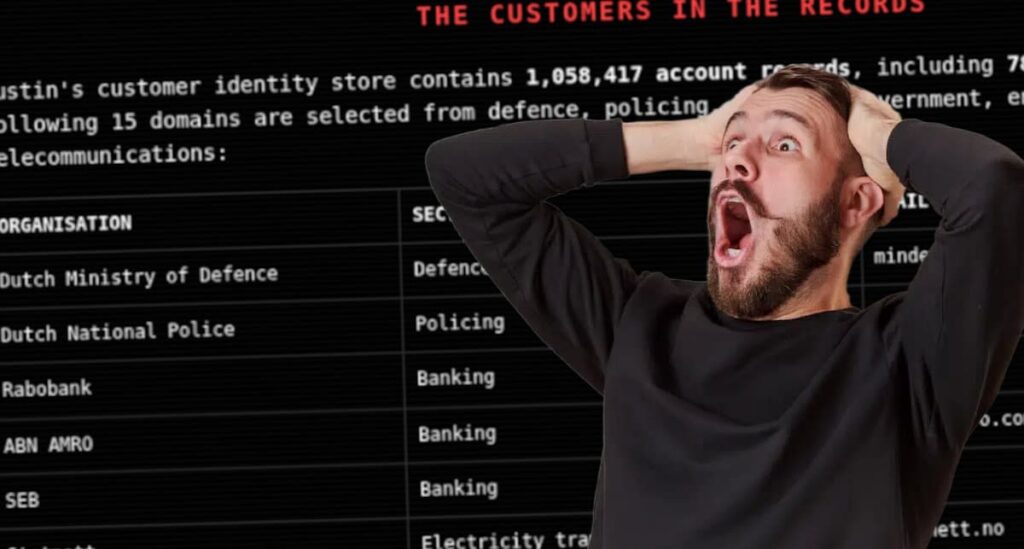
Den lækkede data beskrives som omfattende. Ifølge hackerne inkluderer den 24,5 millioner rækker kildekode for Dustins webshops og kundeporteraler, samt et kunderegister med lidt over en million konti. Blandt de eksponerede konti findes repræsentanter for europæiske aktører inden for politi, bank, statslig forvaltning og energisektor.
Udover kundedata oplyses lækken at indeholde over en halv million interne sager fra platformen Jira. Gruppen fremhæver en intern sag fra 2022, hvor Dustins sikkerhedsteam skulle have advaret om manglende GDPR-overholdelse vedrørende personoplysninger i testmiljøer. Videre inkluderer det stjålne materiale uddrag fra supportsager, der indeholder 92 unikke svenske personnumre i klartekst, samt finansiel information i form af bankoplysninger og IBAN-numre.
Trods at afpresningskravet ikke er blevet betalt, meddeler Fulcrumsec, at de har valgt at undlade specifikke kontaktoplysninger tilhørende personer inden for politi, bank og sundhedsvæsen for ikke at udsætte disse individer for yderligere risici unødigt.
Eksperter fraråder at downloade filerne, da de kan indeholde skadelig kode.
LÆS OGSÅ: Stängde e-handeln i en vecka – nu är Dustin.se uppe igen